Sertifikasi ISO untuk Perusahaan Teknologi: Standar Apa yang Perlu Dipertimbangkan?
Perusahaan teknologi memiliki karakteristik operasional yang cukup berbeda dibandingkan bisnis pada umumnya. Sebagian besar proses bisnisnya sangat bergantung pada sistem digital, pengelolaan data, perangkat lunak, jaringan, hingga kemampuan tim dalam menjaga layanan tetap berjalan.
Di satu sisi, perkembangan teknologi membuat perusahaan dapat bekerja lebih cepat dan efisien. Namun di sisi lain, semakin banyak pula hal yang perlu diperhatikan. Keamanan informasi, kualitas layanan, perlindungan data, keberlangsungan operasional, hingga pengelolaan risiko menjadi bagian penting dalam menjalankan bisnis teknologi.
Karena itu, tidak sedikit perusahaan teknologi yang mulai mempertimbangkan penerapan dan sertifikasi ISO. Pertanyaannya, standar ISO apa yang sesuai? Jawabannya tentu bergantung pada jenis bisnis, proses kerja, risiko, serta kebutuhan perusahaan. Tidak semua perusahaan teknologi harus menerapkan seluruh standar ISO.
Mengapa Perusahaan Teknologi Perlu Mempertimbangkan ISO?
Perusahaan teknologi biasanya menangani berbagai jenis informasi dan proses digital. Misalnya data pelanggan, informasi transaksi, sistem internal, aplikasi, dokumen perusahaan, hingga data yang berkaitan dengan mitra bisnis. Ketika perusahaan semakin berkembang, pengelolaan berbagai hal tersebut menjadi semakin kompleks. Jika tidak memiliki sistem yang jelas, perusahaan dapat menghadapi berbagai masalah, seperti akses informasi yang tidak terkontrol, proses kerja yang berbeda antaranggota tim, kesalahan dalam pengelolaan data, atau layanan yang tidak konsisten.
Sistem manajemen ISO dapat membantu perusahaan membangun pendekatan yang lebih terstruktur dalam mengelola proses tersebut. Namun, penerapan ISO sebaiknya tidak dilakukan hanya karena mengikuti tren. Perusahaan perlu memahami terlebih dahulu masalah dan kebutuhan yang ingin dijawab melalui penerapan standar tersebut.
ISO 27001 untuk Keamanan Informasi
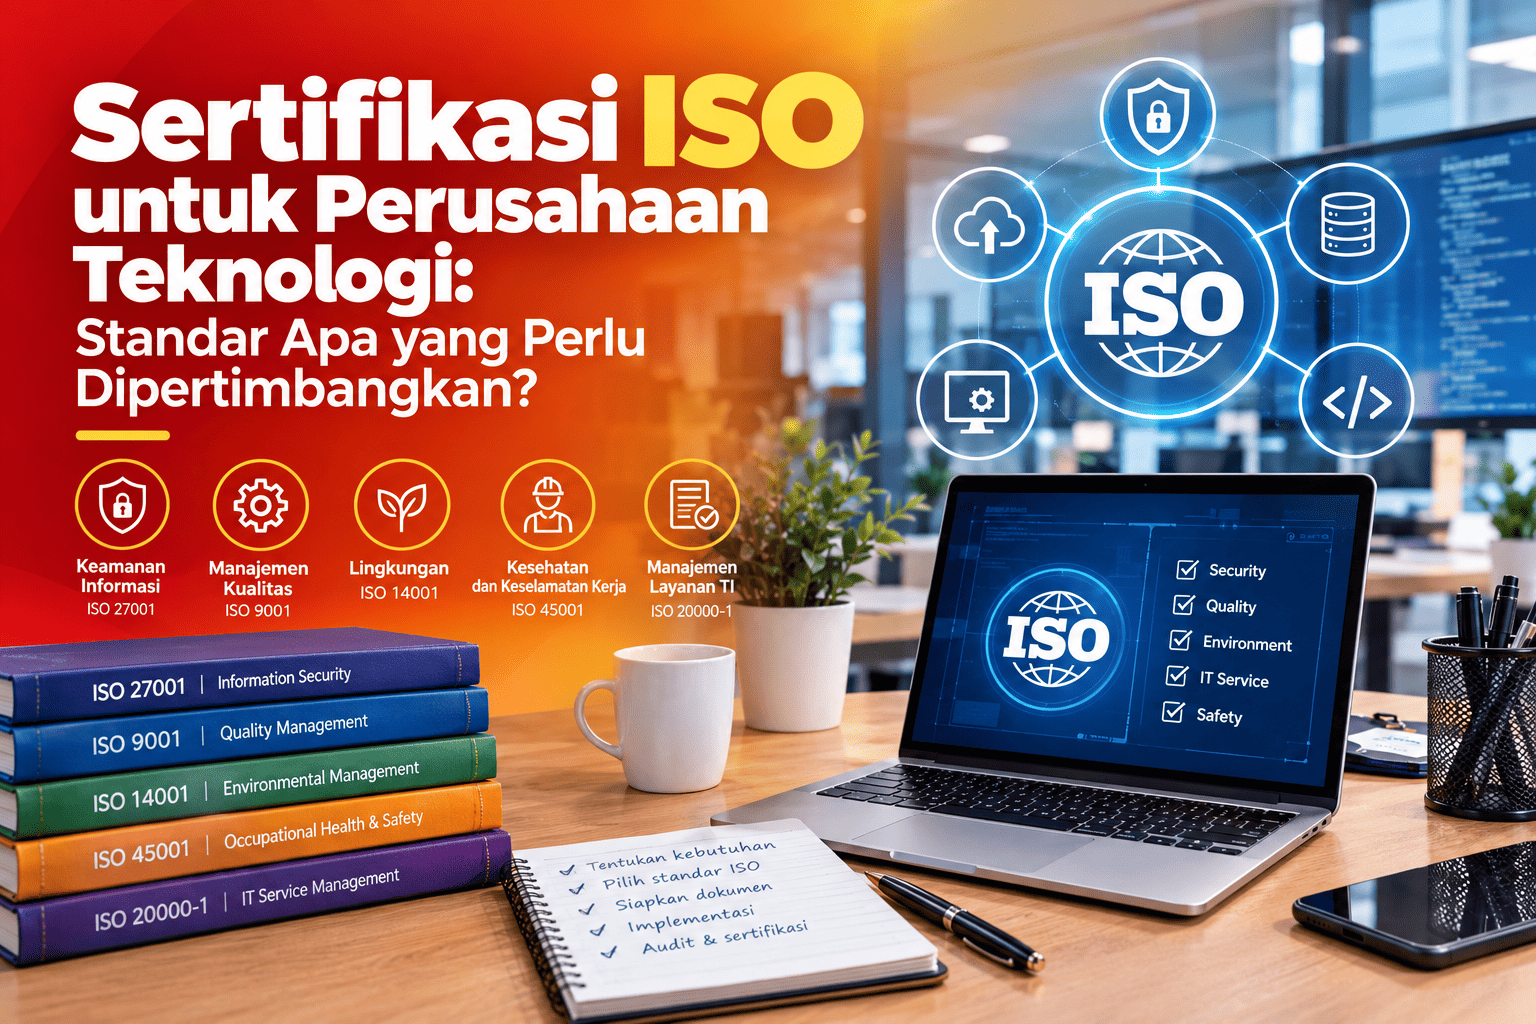
Salah satu standar yang sering menjadi pertimbangan perusahaan teknologi adalah ISO 27001. ISO 27001 berkaitan dengan Information Security Management System atau Sistem Manajemen Keamanan Informasi. Fokusnya adalah membantu organisasi membangun sistem untuk mengelola keamanan informasi secara terstruktur. Bagi perusahaan teknologi, hal ini cukup relevan karena informasi menjadi salah satu aset penting dalam operasional. Penerapan sistem manajemen keamanan informasi dapat mencakup berbagai hal, mulai dari pengelolaan akses, identifikasi risiko keamanan informasi, pengendalian terhadap informasi, hingga penanganan insiden keamanan.
Contohnya, perusahaan yang mengembangkan aplikasi mungkin perlu mengatur siapa saja yang dapat mengakses data tertentu. Perusahaan juga perlu memiliki proses ketika terjadi insiden keamanan atau ketika terdapat risiko terhadap informasi yang dikelola. ISO 27001 dapat menjadi salah satu standar yang dipertimbangkan jika keamanan informasi merupakan bagian penting dari bisnis perusahaan.
ISO 9001 untuk Manajemen Mutu
Selain keamanan informasi, perusahaan teknologi juga dapat mempertimbangkan ISO 9001. ISO 9001 merupakan standar untuk sistem manajemen mutu. Standar ini tidak hanya ditujukan untuk perusahaan manufaktur atau perusahaan yang menghasilkan produk fisik. Perusahaan teknologi yang menyediakan software, platform digital, layanan IT, pengembangan aplikasi, maupun jasa teknologi juga dapat mempertimbangkan penerapannya. Fokusnya adalah bagaimana perusahaan mengelola proses agar hasil atau layanan yang diberikan dapat memenuhi kebutuhan dan persyaratan yang telah ditentukan.
Misalnya, perusahaan memiliki proses pengembangan aplikasi mulai dari menerima kebutuhan klien, membuat rancangan, melakukan pengembangan, pengujian, hingga menyerahkan hasil. Dengan sistem yang lebih terstruktur, setiap tahapan dapat memiliki proses dan tanggung jawab yang lebih jelas. ISO 9001 juga dapat membantu perusahaan membangun kebiasaan evaluasi dan perbaikan terhadap proses yang berjalan.
ISO 20000-1 untuk Manajemen Layanan Teknologi Informasi
Perusahaan yang bergerak di bidang layanan teknologi informasi juga dapat melihat ISO/IEC 20000-1 sebagai salah satu standar yang relevan. Standar ini berkaitan dengan IT Service Management System atau Sistem Manajemen Layanan Teknologi Informasi. Jika bisnis perusahaan berfokus pada penyediaan layanan IT, maka kualitas pengelolaan layanan menjadi hal yang penting. Pelanggan tidak hanya membutuhkan teknologi yang berfungsi, tetapi juga layanan yang dapat dikelola secara konsisten.
Misalnya perusahaan menyediakan layanan IT kepada pelanggan. Ketika terjadi gangguan, harus ada proses yang jelas mengenai bagaimana laporan diterima, bagaimana gangguan ditangani, siapa yang bertanggung jawab, dan bagaimana layanan dipantau. Penerapan sistem manajemen layanan dapat membantu perusahaan memiliki pendekatan yang lebih terstruktur dalam mengelola layanan teknologi informasi.
ISO 22301 untuk Keberlangsungan Bisnis
Perusahaan teknologi juga perlu memikirkan apa yang terjadi jika operasional mengalami gangguan. Bagaimana jika server bermasalah? Bagaimana jika terjadi gangguan sistem? Bagaimana jika fasilitas atau infrastruktur utama tidak dapat digunakan? Pertanyaan seperti ini berkaitan dengan keberlangsungan bisnis. ISO 22301 merupakan standar yang berkaitan dengan Business Continuity Management System atau Sistem Manajemen Keberlangsungan Bisnis.
Standar ini dapat dipertimbangkan oleh perusahaan yang membutuhkan kesiapan dalam menghadapi gangguan yang berpotensi memengaruhi operasional. Bagi perusahaan teknologi yang sangat bergantung pada sistem digital, kemampuan untuk merespons gangguan dan memulihkan proses bisnis menjadi hal yang tidak bisa diabaikan.
ISO 27701 untuk Pengelolaan Informasi Privasi
Jika perusahaan teknologi mengelola informasi pribadi, aspek privasi juga perlu diperhatikan. ISO/IEC 27701 berkaitan dengan Privacy Information Management System atau sistem manajemen informasi privasi. Standar ini dapat menjadi pertimbangan bagi organisasi yang ingin memperkuat pengelolaan informasi privasi sebagai bagian dari sistem manajemennya.
Misalnya, perusahaan memiliki aplikasi yang mengumpulkan informasi pengguna. Data tersebut tentu perlu dikelola dengan proses yang jelas, termasuk bagaimana informasi dikumpulkan, digunakan, disimpan, dan dikelola sesuai dengan kewajiban yang berlaku. Penerapan standar terkait privasi perlu tetap disesuaikan dengan peraturan perlindungan data dan ketentuan hukum yang berlaku bagi perusahaan.
Tidak Harus Memiliki Semua Sertifikasi
Melihat berbagai pilihan standar tersebut, perusahaan teknologi mungkin berpikir bahwa semakin banyak sertifikasi berarti semakin baik. Padahal, perusahaan tidak harus memiliki seluruh sertifikasi ISO. Setiap standar memiliki fokus yang berbeda. Perusahaan perlu melihat kebutuhan bisnisnya terlebih dahulu.
Jika perusahaan banyak menangani informasi sensitif, keamanan informasi dapat menjadi perhatian utama. Jika fokus bisnisnya adalah menyediakan layanan IT, pengelolaan layanan dapat menjadi salah satu pertimbangan. Jika perusahaan memiliki risiko gangguan operasional yang tinggi, keberlangsungan bisnis juga dapat menjadi perhatian. Pemilihan standar sebaiknya berdasarkan kebutuhan nyata, bukan sekadar jumlah sertifikat yang dimiliki.
Persiapan Sertifikasi ISO untuk Perusahaan Teknologi
Setelah menentukan standar yang ingin diterapkan, perusahaan perlu melihat kondisi sistem yang sudah berjalan. Tidak selalu berarti perusahaan harus membangun semuanya dari awal. Bisa saja sebenarnya sudah ada berbagai prosedur, sistem keamanan, pembagian tanggung jawab, maupun mekanisme evaluasi yang berjalan, tetapi belum terdokumentasi atau belum diterapkan secara konsisten. Karena itu, perusahaan dapat melakukan peninjauan terhadap proses yang ada dan melihat bagian mana yang masih perlu diperbaiki.
Tim juga perlu memahami peran masing-masing. Penerapan sistem manajemen tidak hanya menjadi tanggung jawab bagian IT atau satu orang yang ditunjuk perusahaan. Manajemen dan tim terkait perlu terlibat agar sistem yang dibangun benar-benar dapat diterapkan dalam kegiatan sehari-hari. Setelah sistem disiapkan dan dijalankan, perusahaan dapat melalui proses audit sertifikasi oleh lembaga sertifikasi yang sesuai.
ISO Bukan Sekadar Persiapan untuk Audit
Hal yang tidak kalah penting adalah memahami bahwa tujuan penerapan ISO bukan hanya mendapatkan sertifikat. Perusahaan teknologi dapat menggunakan sistem manajemen ISO sebagai kerangka untuk menata proses internal, mengelola risiko, meningkatkan konsistensi layanan, serta melakukan evaluasi secara berkelanjutan.
Jika sistem hanya dibuat ketika audit akan dilakukan, kemudian kembali ditinggalkan setelah sertifikat diperoleh, manfaatnya tentu tidak akan maksimal. Sebaliknya, ketika sistem tersebut benar-benar menjadi bagian dari operasional, ISO dapat membantu perusahaan memiliki cara kerja yang lebih terarah.
Tentukan Standar Berdasarkan Kebutuhan Bisnis
Perusahaan teknologi memiliki kebutuhan yang beragam. Ada yang mengembangkan software, menyediakan layanan IT, mengelola platform digital, menangani data pelanggan, hingga menyediakan berbagai solusi teknologi untuk perusahaan lain. Karena itu, standar ISO yang dipertimbangkan juga tidak harus sama. ISO 9001, ISO 27001, ISO/IEC 20000-1, ISO 22301, maupun ISO/IEC 27701 memiliki fokus yang berbeda dan dapat dipertimbangkan sesuai kebutuhan perusahaan.
Sebelum menentukan pilihan, perusahaan sebaiknya memahami proses bisnis, risiko, kebutuhan pelanggan, serta tujuan yang ingin dicapai dari penerapan sistem manajemen. Dengan pemilihan yang tepat, sertifikasi ISO tidak hanya menjadi tambahan dalam profil perusahaan, tetapi dapat menjadi bagian dari upaya membangun proses bisnis yang lebih terstruktur dan siap menghadapi perkembangan teknologi. Jika perusahaan teknologi sedang mempertimbangkan sertifikasi ISO tetapi masih bingung menentukan standar yang sesuai, Certinesia dapat membantu memberikan informasi dan pendampingan sesuai kebutuhan perusahaan.